WAPI与国产芯片:仓储无线通信的自主可控安全底座
普通 WiFi 采用国外 IEEE 802.11 标准,加密算法与认证机制存在设计后门,而 WAPI 是我国自主可控的无线局域网安全标准,搭配国产芯片设备,才能真正构建安全可信的仓储无线专网。
在仓储无线通信的选型中,很多人会疑惑:普通 WiFi 也能组网,为什么军工、涉密场景必须用 WAPI?核心差异就在于协议自主权与安全可控性。普通WiFi采用国外IEEE 802.11 标准,加密算法与认证机制存在设计后门,而WAPI是我国自主可控的无线局域网安全标准,搭配国产芯片设备,才能真正构建安全可信的仓储无线专网。
一、协议层:WAPIvsWiFi,本质是安全自主权的差异
普通WiFi采用PSK、802.1x等认证方式,本质是“终端认证接入点” 的单向认证,接入点身份不被验证,容易被伪造钓鱼、数据窃听;同时核心加密算法由国外机构掌控,存在预留后门的风险。
WAPI采用三元对等鉴别机制,实现终端、接入点、认证服务器三者的双向身份认证,任何一方身份不合法都无法建立连接,从协议底层杜绝了非法接入、中间人攻击、数据窃听等风险。WAPI标准拥有完整自主知识产权,加密算法自主可控,不存在任何国外机构的控制后门。
对于涉密场景而言,协议自主权是底线要求,采用国外标准本质上就是把无线通信的安全主动权交给了第三方。
二、设备层:全国产芯片,从硬件层面保障可控
WAPI全套设备从芯片到固件全部实现国产化,彻底避免国外芯片的硬件后门风险。
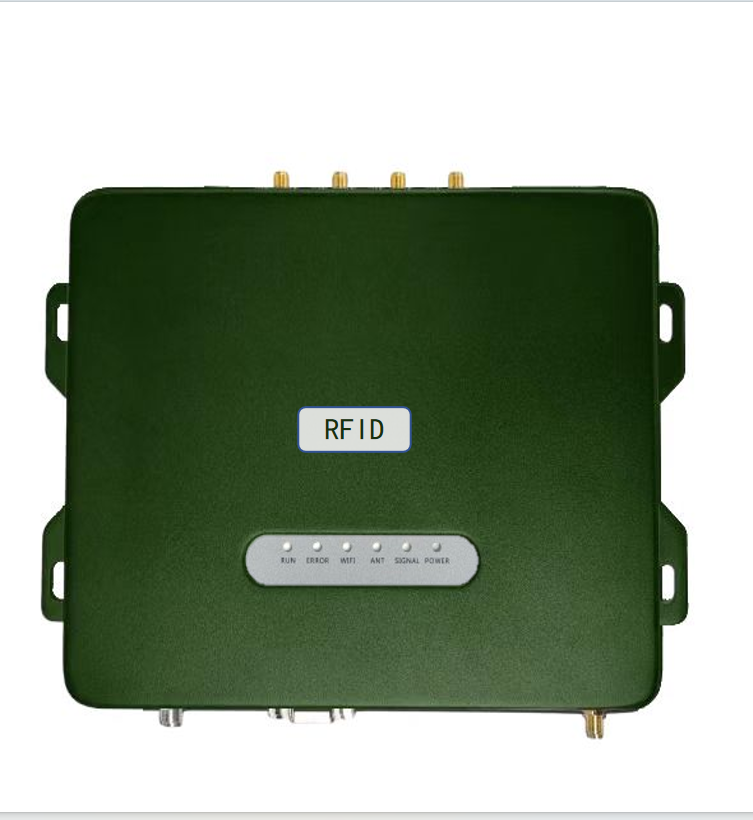
防爆型WAPI接入点设备:采用国产射频芯片与国产处理器,支持802.11ax标准,双频段6Gbps速率,固件自主可控,可按需定制安全策略;
WAPI AC控制器:搭载国产网络处理器,10Gbps转发能力,128台AP管理能力,路由协议、认证功能全部自主实现;
WAPI AS鉴权服务器:采用国产16核 CPU,4×32GB国产内存,认证算法与证书体系完全自主,支持128路终端准入授权。
不同于部分厂商采用“国外芯片+WAPI插件”的折中方案,原生国产芯片+原生WAPI协议的设备,才能实现真正的全链路安全可控,不存在底层绕过风险。
三、场景层:适配军工仓储的特殊安全要求
针对军工仓储的特殊场景,WAPI国产设备还做了多重安全强化:
1.物理安全隔离:所有设备支持物理隔离部署,AS鉴权服务器独立部署在安全域,不与外网直接连接,确保认证核心安全;
2.禁用非安全模块:配套的手持终端、扫码枪均无蓝牙、民用WiFi模块,从硬件层面杜绝非授权无线传输;
3.加密分层强化:支持WAPI链路加密+业务应用层加密的双重加密,重要数据可通过国产COB加密模块二次加密;
4.国产化运维:设备管理、配置、升级全部通过国产管理系统完成,无需远程外联,运维全程可控。
四、选型建议
1. 涉密、军工场景必须选择原生支持WAPI标准、采用国产核心芯片的设备,禁止选用“WiFi+WAPI转换”的兼容设备;
2. 优先选择具备完整自主知识产权、可提供源代码级安全审计的厂商产品;
3. 防爆区域需同时满足Ex db IIB T4 Gb防爆等级与国产化要求,二者缺一不可。